
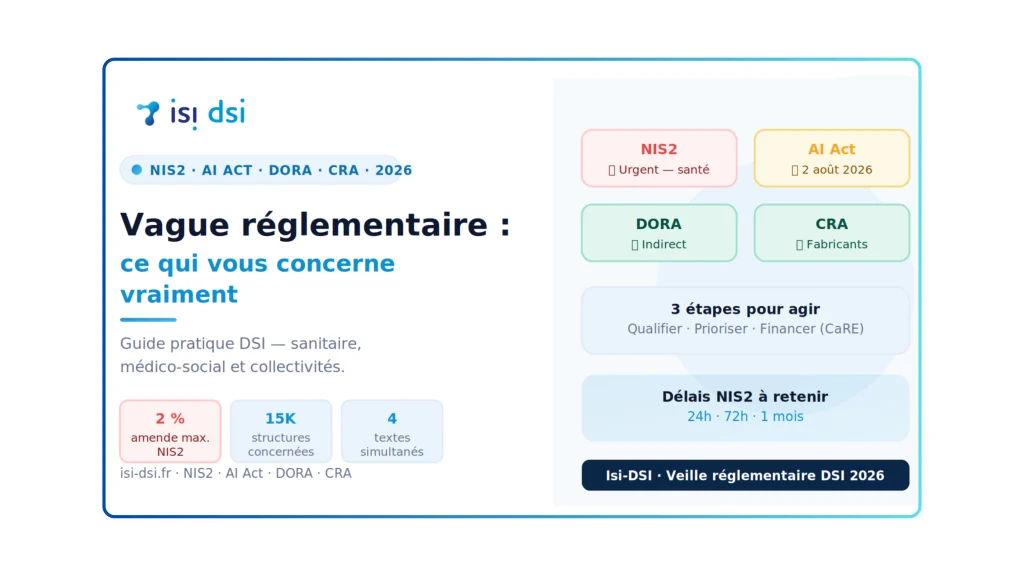


En 2026, quatre textes réglementaires majeurs s'appliquent en même temps. NIS2 impose des règles de sécurité aux structures critiques. L'AI Act encadre les systèmes d'intelligence artificielle. DORA oblige le secteur financier à tester sa résistance numérique. Le CRA, lui, concerne les fabricants de produits connectés. Or, pour un DSI de structure sanitaire, médico-sociale ou d'une collectivité, la vraie difficulté n'est pas de lire ces textes. C'est de savoir lesquels le concernent vraiment, à quelle échéance, et par quoi commencer. La veille réglementaire est ainsi devenue une mission à part entière pour les équipes IT en 2026.
NIS2, AI Act, DORA : ce que les DSI du sanitaire et du médico-social doivent vraiment retenir
Quatre règlements européens, des calendriers différents, des périmètres flous. Ce guide aide les DSI à trier ce qui les concerne, à fixer leurs priorités et à agir dans le bon ordre.
La veille réglementaire n'est plus une tâche optionnelle qu'on délègue à un juriste. En 2026, c'est une compétence que le DSI doit maîtriser lui-même — ou s'appuyer sur un partenaire qui la maîtrise à sa place. Car les textes changent vite, les calendriers bougent et les décrets d'application arrivent au fil de l'eau.
Les 4 textes à connaître — et ce qu'ils signifient vraiment
Avant tout, il faut distinguer ce qui vous concerne de ce qui ne vous concerne pas. En effet, tous ces textes ne s'adressent pas aux mêmes structures ni aux mêmes calendriers.
NIS2 — La directive qui concerne le plus de DSI du secteur
NIS2 est la mise à jour majeure du cadre européen de sécurité des systèmes d'information. En France, la loi de transposition a été adoptée en 2025. Concrètement, elle concerne les hôpitaux, les laboratoires et les fabricants de dispositifs médicaux. Par ailleurs, les collectivités sont aussi dans le périmètre français : régions, départements et communes de plus de 30 000 habitants. Enfin, certaines associations et ESMS dépassant 50 salariés ou 10 millions d'euros de budget entrent aussi dans le champ d'application. Trois délais à retenir : signalement à l'ANSSI dans les 24 heures, rapport intermédiaire dans les 72 heures, rapport final dans le mois.
AI Act — Des obligations dès le 2 août 2026
Le règlement européen sur l'IA est entré en application progressive depuis 2024. Or, la date clé pour les DSI est le 2 août 2026 : à partir de cette date, les obligations s'appliquent aux systèmes d'IA à haut risque. En santé et en médico-social, cela concerne les outils d'aide à la décision clinique et les systèmes d'évaluation des besoins. La HAS et la CNIL ont publié conjointement un guide en mars 2026 pour structurer les bonnes pratiques. En pratique, si votre structure utilise ou achète ce type d'outil, elle doit vérifier sa classification avant cette date.
DORA — Surtout un sujet pour les prestataires IT
DORA est en vigueur depuis janvier 2025. Toutefois, il ne cible pas directement les hôpitaux, les ESMS ou les collectivités. Son périmètre porte sur les banques, assurances, mutuelles et prestataires de services de paiement. En revanche, ce texte impacte indirectement les DSI du secteur de la santé : leurs fournisseurs cloud et leurs éditeurs SaaS, s'ils servent des entités financières, doivent désormais intégrer des clauses contractuelles spécifiques. Ainsi, certains contrats informatiques peuvent évoluer en 2026 sous l'effet de DORA — même si votre structure n'est pas visée directement.
CRA — Un texte pour les fabricants, pas encore pour les utilisateurs
Le Cyber Resilience Act cible les fabricants de produits numériques. Son chapitre IV a été activé le 11 juin 2026. L'obligation de notifier les failles activement exploitées s'applique à partir du 11 septembre 2026. Pour un DSI utilisateur de logiciels ou d'équipements, le CRA n'impose pas d'obligation directe pour l'instant. En revanche, il renforce les exigences envers vos fournisseurs — ce qui doit vous inciter à mettre à jour vos critères de sélection et vos clauses contractuelles.
| Texte | Qui est concerné ? | Date clé | Priorité DSI santé |
|---|---|---|---|
| NIS2 | Hôpitaux, collectivités, ESMS (selon seuils) | Transposition 2025 — décrets en cours | 🔴 Urgent |
| AI Act | Utilisateurs d'IA à haut risque (décision clinique…) | 2 août 2026 | 🟡 À vérifier |
| DORA | Secteur financier (indirect pour santé/médico-social) | Janvier 2025 | 🟢 Indirect |
| CRA | Fabricants de produits numériques (pas les utilisateurs) | Sept. 2026 (notifications vulnérabilités) | 🟢 Indirect |
Ce que NIS2 impose concrètement — les 5 points à maîtriser
Parmi les quatre textes, NIS2 est celui qui concerne le plus directement les DSI du secteur sanitaire, médico-social et des collectivités. Voici donc les cinq obligations pratiques à connaître.
NIS2 exige une politique de sécurité écrite, une analyse des risques à jour et des mesures proportionnées documentées. Ce n'est plus un sujet réservé aux grandes DSI — toute structure dans le périmètre doit s'y conformer.
Tout incident significatif doit être signalé à l'ANSSI dans les 24 heures. Un rapport intermédiaire suit sous 72 heures. Le rapport complet est rendu dans le mois. Cette cadence implique d'avoir des procédures de détection et d'escalade déjà en place.
NIS2 étend la responsabilité à toute la chaîne numérique. Ainsi, votre prestataire cloud, votre éditeur de logiciels et votre infogéreur sont aussi dans le périmètre. Leurs contrats doivent inclure des clauses de sécurité et des niveaux de service précis.
NIS2 impose que les membres de la direction et les agents IT reçoivent une formation sur les risques cyber. En pratique, cela signifie des sessions régulières, documentées et traçables — pas un simple email de sensibilisation.
C'est le point que beaucoup oublient. NIS2 engage la responsabilité des dirigeants, pas seulement des équipes techniques. Dès lors, le directeur ou le DGA doit valider la politique de sécurité et être informé des incidents significatifs.
Par où commencer ? La méthode en 3 étapes
Face à plusieurs textes simultanés, beaucoup de DSI sont tentés de tout traiter en même temps. En revanche, cette approche crée de la dispersion et peu de résultats. Voici donc une méthode progressive et réaliste.
Étape 1 — Qualifier votre périmètre
La première question est simple : quels textes concernent votre structure ? Pour NIS2, l'ANSSI a publié un questionnaire d'auto-évaluation. Pour l'AI Act, la HAS et la CNIL ont mis en ligne un guide conjoint. En pratique, vous avez besoin d'une heure de travail pour positionner votre structure sur chaque texte. C'est la base de tout le reste — et c'est souvent là que le manque de clarté crée le plus d'inquiétude inutile.
Étape 2 — Prioriser par urgence réelle
Une fois votre périmètre défini, hiérarchisez les actions. Pour un hôpital ou une collectivité, NIS2 est la priorité absolue. En effet, les décrets d'application arrivent au fil de l'eau et les contrôles ANSSI ont commencé. L'AI Act est le deuxième chantier — mais seulement si votre structure utilise des outils d'aide à la décision clinique ou automatisée. DORA et CRA, eux, restent à surveiller sans exiger d'action immédiate pour la plupart des structures du secteur.
Étape 3 — Agir en s'appuyant sur les programmes existants
La bonne nouvelle, c'est que vous n'avez pas à tout financer seul. Pour les établissements de santé, le programme CaRE finance directement les actions NIS2 : analyse des risques, gestion des identités, sauvegardes et formation. Pour les ESMS, le programme ESMS Numérique couvre une partie du périmètre. Par ailleurs, certaines ARS proposent des accompagnements régionaux. Ainsi, la mise en conformité peut avancer rapidement — à condition de s'appuyer sur les bons dispositifs.
✅ Votre liste de contrôle réglementaire 2026
- →NIS2 : ma structure est-elle dans le périmètre ? (questionnaire ANSSI disponible en ligne)
- →NIS2 : une politique de sécurité documentée et validée par la direction est en place
- →NIS2 : une procédure de notification des incidents est définie et testée
- →NIS2 : les contrats des prestataires IT incluent des clauses de sécurité
- →AI Act : les outils d'aide à la décision sont classés selon leur niveau de risque
- →CaRE ou ESMS Numérique : un dossier de financement des actions cyber est engagé
- →Une veille réglementaire est organisée pour suivre les décrets d'application à venir
Pourquoi la veille réglementaire est devenue une mission à part entière
Avant 2023, un DSI pouvait se contenter du RGPD et des recommandations ANSSI. Aujourd'hui, la situation a changé. En effet, quatre textes majeurs sont en application ou en phase finale. Par ailleurs, de nouveaux décrets d'application arrivent chaque trimestre. Et les textes existants évoluent : le groupe de coopération NIS2 a adopté le 26 mai 2026 des modèles communs de notification des incidents, changeant les pratiques déjà en place.
Pour un DSI à temps partiel ou un RSI partagé, suivre ces évolutions en parallèle de l'opérationnel est très difficile. Dès lors, la veille réglementaire devient une mission structurée — avec des sources fiables, un calendrier de revue et un interlocuteur capable de traduire les textes en actions concrètes.
Comment Isi-DSI intègre la veille réglementaire dans son accompagnement
En tant que DSI externalisée spécialisée dans le secteur sanitaire, médico-social et les collectivités, Isi-DSI suit en permanence les textes réglementaires qui concernent ses clients. Concrètement, cela se traduit par trois actions. D'abord, une veille continue sur les décrets d'application et les référentiels ANSSI, HAS et ANS. Ensuite, une qualification de l'impact pour chaque structure accompagnée : tel texte vous concerne-t-il, à quelle échéance et pour quelles obligations ? Enfin, un plan d'action priorisé qui s'appuie sur les financements disponibles — CaRE, ESMS Numérique, dotations ARS.
Ce que l'accompagnement Isi-DSI change pour votre veille réglementaire
Questions fréquentes sur la veille réglementaire DSI
Questions sur le périmètre et les obligations
QUne association ou un ESMS est-il concerné par NIS2 ?
Oui, sous conditions. NIS2 s'applique aux structures du secteur de la santé dépassant 50 salariés ou 10 millions d'euros de budget. En pratique, beaucoup d'ESMS de taille moyenne entrent dans ce périmètre. Toutefois, la loi française de transposition prévoit des décrets d'application qui préciseront les seuils exacts par secteur. Pour l'instant, le questionnaire d'auto-évaluation de l'ANSSI est le meilleur point de départ pour vérifier votre situation.
QQuelles sont les sanctions en cas de non-respect de NIS2 ?
NIS2 prévoit des amendes pouvant atteindre 2 % du chiffre d'affaires pour les entités essentielles. Pour les entités importantes, le plafond est de 1,4 %. Par ailleurs, les dirigeants peuvent être tenus personnellement responsables en cas de manquement grave. En revanche, l'ANSSI a indiqué que les premiers contrôles viseront d'abord à accompagner les structures — avant de sanctionner. Mieux vaut donc être dans une démarche proactive que d'attendre.
Questions sur l'organisation et le financement
QCombien de temps faut-il prévoir pour une mise en conformité NIS2 ?
Un plan de mise en conformité complet se déroule sur 12 à 24 mois. En revanche, les premières actions — analyse des risques, politique de sécurité, procédure de notification — peuvent être lancées en moins de trois mois. L'important est de commencer par une qualification précise de votre périmètre et de vos points faibles. C'est ce que fait Isi-DSI lors d'un premier audit de maturité.
QLes actions NIS2 sont-elles finançables ?
Oui, en partie. Pour les établissements de santé, le programme CaRE finance les actions de sécurisation : audit, gestion des identités, sauvegardes et formation. Pour les ESMS, le programme ESMS Numérique peut couvrir une partie du périmètre numérique. Par ailleurs, certaines ARS proposent des accompagnements régionaux spécifiques. Ainsi, une bonne part du budget de mise en conformité peut être prise en charge — à condition de constituer les bons dossiers au bon moment.
Ressources complémentaires
Vous voulez savoir ce que NIS2, AI Act et CaRE impliquent pour votre structure ?
Un échange de 30 minutes suffit pour qualifier votre périmètre, identifier vos priorités et cerner les financements disponibles.
Échanger avec un expert →Sans engagement · Réponse sous 48h