
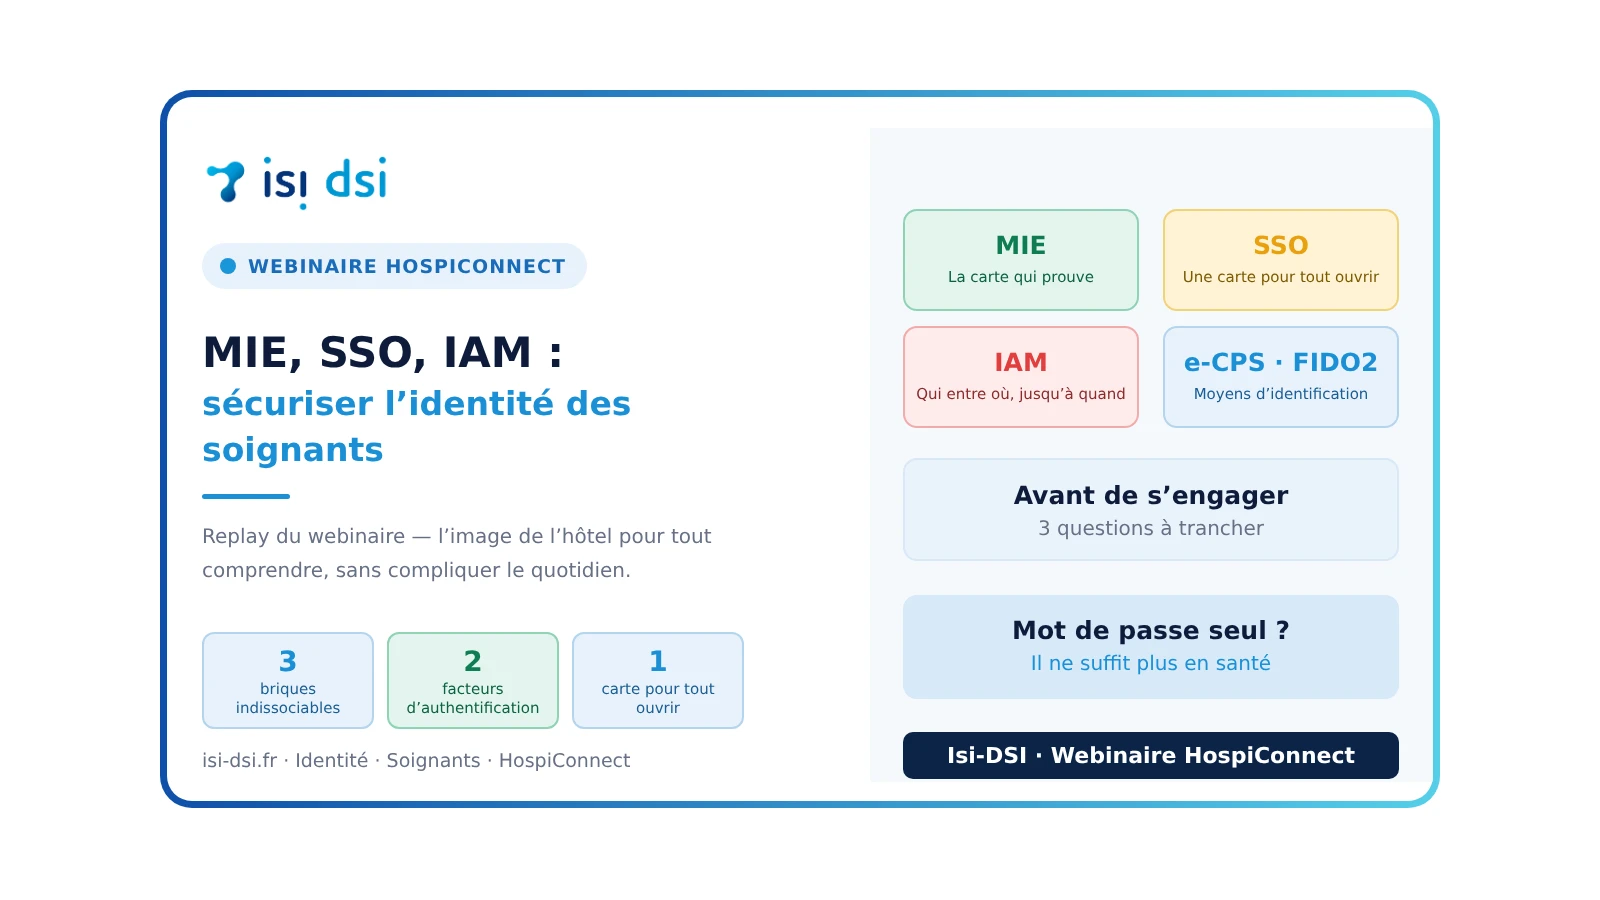
MIE, SSO, IAM : ces trois sigles reviennent dans chaque discussion sur HospiConnect et HOP’EN 2, et ils intimident souvent les équipes. Pourtant, ils décrivent un parcours très simple. Le 17 septembre 2026, Franck Viallet et Etienne Bénaud, d’Isi-DSI, l’ont raconté avec l’image d’un hôtel. Voici le replay du webinaire, suivi des points essentiels à retenir pour votre projet.
L’image de l’hôtel : la carte, les portes, la réception
Imaginez que vous arrivez à l’hôtel. En effet, vous faites trois gestes simples, et chacun correspond à une brique de l’identité numérique.
- MIE (moyen d’identification électronique) : à la réception, vous montrez votre carte et vous prouvez qui vous êtes. Pour un professionnel de santé, il s’agit de l’e-CPS, de la carte CPS ou d’une clé FIDO2.
- SSO (authentification unique) : dans les couloirs, la même carte ouvre toutes les portes autorisées, sans que vous la présentiez de nouveau.
- IAM (gestion des identités et des accès) : à la direction, on décide qui entre où, et jusqu’à quand.
Autrement dit, la carte prouve, une seule carte ouvre tout et la réception gouverne. Ces trois briques sont indissociables : sans l’une d’elles, le dispositif perd l’essentiel de son intérêt.
Pourquoi le mot de passe simple ne suffit plus
Le cadre réglementaire exige désormais, pour accéder aux services numériques de santé (dossier patient, DMP, messagerie sécurisée), une authentification à deux facteurs d’un niveau au moins « substantiel ». Concrètement, il faut deux preuves de nature différente, par exemple un smartphone (ce que vous possédez) et un code PIN (ce que vous savez). Le règlement européen eIDAS classe la fiabilité d’une identité en trois crans : faible (un simple mot de passe), substantiel (le minimum en santé) et élevé (une carte à puce certifiée). Bonne nouvelle : l’e-CPS atteint nativement le niveau substantiel.
Côté financement, deux dispositifs distincts coexistent. CaRE couvre le matériel (cartes, lecteurs et clés de sécurité), tandis que l’e-CPS reste gratuite pour les professionnels disposant d’un numéro RPPS. HOP’EN 2 finance l’organisation : licences SSO et IAM, prestations et raccordements. Attention toutefois, car son enveloppe est annuelle, non reportable et plafonnée, et elle dépend de l’atteinte des objectifs.
MIE : quel moyen d’identification pour quels professionnels ?
Le webinaire a comparé trois solutions et a dégagé une priorité claire.
- e-CPS (priorité) : l’application sur smartphone, sans lecteur, déployable à distance et idéale en mobilité. Elle suppose toutefois un smartphone compatible et du réseau.
- Carte CPS (repli) : le niveau de garantie le plus élevé, qui fonctionne même hors réseau. En revanche, elle exige un lecteur sur chaque poste, et son approvisionnement reste difficile.
- Clé FIDO2 (phase 2) : pratique pour les postes partagés et la mobilité, mais plus coûteuse et plus lourde à gérer sur plusieurs établissements. L’enrôlement initial passe par une e-CPS active.
Deux précautions s’imposent. D’abord, prévoyez un mode dégradé encadré pour les jours où le téléphone est oublié ou la batterie à plat : 24 heures maximum, dossier patient local uniquement (jamais le DMP), traçabilité de chaque activation et décision d’un responsable identifié. Ensuite, préparez le volet RH : aucune obligation légale n’impose l’usage d’un téléphone personnel, et un refus est légitime. Il faut alors proposer une alternative, et informer et consulter le CSE avant tout déploiement. Autrement dit, le blocage est social avant d’être technique.
SSO : une seule authentification pour toutes les applications
Sans SSO, un professionnel s’authentifie de 8 à 15 fois par jour, ce qui encourage les post-it, les sessions laissées ouvertes et les comptes partagés. Avec le SSO, une seule authentification forte, par exemple avec l’e-CPS, ouvre ensuite tout ce qui est autorisé : la sécurité devient un gain de temps.
Un critère domine pourtant tous les autres. Votre dossier patient sait-il déléguer l’authentification via les standards SAML 2.0 ou OpenID Connect ? Si la réponse est non, chaque professionnel devra se reconnecter séparément, et le bénéfice du SSO s’effondre. Posez donc la question à chaque éditeur avant de signer.
Le point de départ dépend ensuite de votre situation :
- Vous disposez déjà d’Azure AD ou d’Office 365 : vous paramétrez Entra ID pour qu’il accepte l’authentification e-CPS et délègue le SSO aux logiciels métier.
- Vous cherchez encore votre solution : vous analysez le raccordement à Pro Santé Connect et vous exigez SAML 2.0 ou OpenID Connect.
- Vous gérez plus de 5 000 comptes : le volume justifie de porter vous-même l’identité de vos professionnels, en vous déclarant fournisseur d’identité auprès de l’ANS.
Dans tous les cas, avancez par paliers. Le socle vient d’abord, avec les applications essentielles et le dossier patient. Puis vient l’extension aux applications annexes et à l’accès DMP transparent. Enfin, la consolidation généralise le dispositif à tous les profils et prépare le dossier d’homologation.
IAM : arrivées, mouvements, départs, sans compte orphelin
Sans IAM, chaque arrivée relève de l’urgence : le jour J, aucun compte n’est prêt et l’infirmière attend. Ensuite, on recopie les droits d’un collègue, les anciens droits subsistent après une mutation, et le compte d’un agent parti reste actif pendant des mois. Avec un IAM, trois événements déclenchent automatiquement les bonnes actions.
- Arrivée : l’IAM crée les comptes et attribue les droits selon le métier, pour un poste opérationnel en une heure environ.
- Mouvement : les nouveaux droits s’ouvrent et les anciens se ferment le même jour, sans accumulation.
- Départ : tous les comptes se ferment le jour J, avec pour cible zéro compte orphelin.
Le risque numéro un reste en effet le compte orphelin, c’est-à-dire un compte actif alors que son titulaire est parti. Les profils les plus exposés sont aussi ceux que la RH suit mal : médecins libéraux, remplaçants, intérimaires, vacataires, stagiaires et prestataires. Pour approfondir ce sujet, lisez notre article sur les comptes partagés et les départs non désactivés.
Deux points techniques méritent ensuite votre attention. D’abord, votre logiciel métier doit exposer une API utilisateur pour créer, modifier et désactiver un compte sans saisie manuelle : un simple import de fichier n’est pas une API. Or peu d’éditeurs en proposent aujourd’hui, donc interrogez-les tôt, car leur réponse fixe le périmètre du premier palier. Ensuite, une solution d’IAM doit aligner le stock existant. Le flux traite les mouvements à venir, mais seul l’alignement remet vos annuaires actuels en conformité. Pour la partie IAM, découvrez Isi-Identité, le module d’Isi-APP dédié à la gestion des identités et des accès.
Reste une question fréquente : le SI RH peut-il servir de source de vérité ? Oui, à trois conditions : aucune vacation ni intérim gérés hors du SI RH, des dates strictement égales à celles du contrat, et tous les champs nécessaires disponibles en API. Sinon, mieux vaut assumer un process de saisie écrit, centralisé, décentralisé ou mixte.
Par où commencer : assainir vos données dès cette semaine
Un outil branché sur des données sales automatise le désordre. C’est pourquoi l’action la plus utile ne coûte rien et ne dépend d’aucun logiciel :
- Nettoyer l’existant : repérez les comptes orphelins, les doublons et les comptes sans fiche RH.
- Mesurer le taux de RPPS : combien de professionnels ont déjà leur numéro renseigné ?
- Collecter les effectifs par catégorie et par site, afin de dimensionner le déploiement.
Le calendrier type distingue ensuite ce qui se décide et ce qui se déploie. Vous lancez l’assainissement dès maintenant, puis vous vérifiez les critères éliminatoires (SAML ou OpenID Connect, API utilisateur) au moment de choisir le logiciel. Vous arbitrez alors le SSO et l’IAM, et vous déployez le MIE en commençant par les médecins et les infirmiers. Enfin, vous généralisez à tous les profils et vous constituez le dossier d’homologation.
Avant tout engagement, tranchez trois questions. Votre source RH couvre-t-elle toutes vos populations, y compris les libéraux, les intérimaires et les prestataires ? Les directions portent-elles le modèle de rôles ? Quel périmètre visez-vous : un service, un site ou tout le groupe ? Un projet d’identité est d’abord un projet d’organisation.
Et dans le médico-social ?
Les mêmes briques reviennent : Pro Santé Connect sert de point d’entrée dans les deux secteurs, l’e-CPS identifie les professionnels, et les mêmes questions se posent aux éditeurs. En revanche, les financements et les calendriers diffèrent, les populations sont plus mobiles (vacations, remplacements, multi-sites) et les annuaires plus dispersés. Une organisation qui porte les deux activités gagne donc à traiter les deux volets d’un même geste.
Se faire accompagner sur le MIE, le SSO et l’IAM
Isi-DSI vous aide à choisir, puis à faire adopter le MIE, le SSO et l’IAM, jusqu’aux utilisateurs : arbitrage du moyen d’identification, questionnaire éditeur, choix du SSO, cadrage de l’IAM et plan d’accompagnement service par service. Découvrez notre accompagnement HospiConnect ou relisez notre guide DSI pour piloter votre SI hospitalier.
Un projet HospiConnect à cadrer ?
Échangez 30 minutes avec nos chefs de projet SI sur votre MIE, votre SSO et votre IAM.
Prendre rendez-vous