
Longtemps réservé aux hôpitaux, le programme CaRE s'ouvre au secteur médico-social. Que recouvrent ses quatre axes pour un ESMS sans équipe informatique ? Quels financements existent vraiment aujourd'hui ? Voici l'essentiel pour situer votre structure et savoir par où commencer.
Qu'est-ce que le programme CaRE ?
Le programme CaRE (Cybersécurité accélération et Résilience des Établissements) est un plan d'action national, copiloté par la Délégation au numérique en santé (DNS) et l'Agence du Numérique en Santé (ANS). Il vise à renforcer la cybersécurité et la capacité de reprise des structures de santé face aux cyberattaques.
Lancé fin 2023, il couvre la période 2023-2027. Il s'est d'abord adressé aux établissements de santé. Son objectif est de porter l'investissement cumulé en cybersécurité du secteur à 750 millions d'euros d'ici 2027.
Le médico-social est-il concerné par le programme CaRE ?
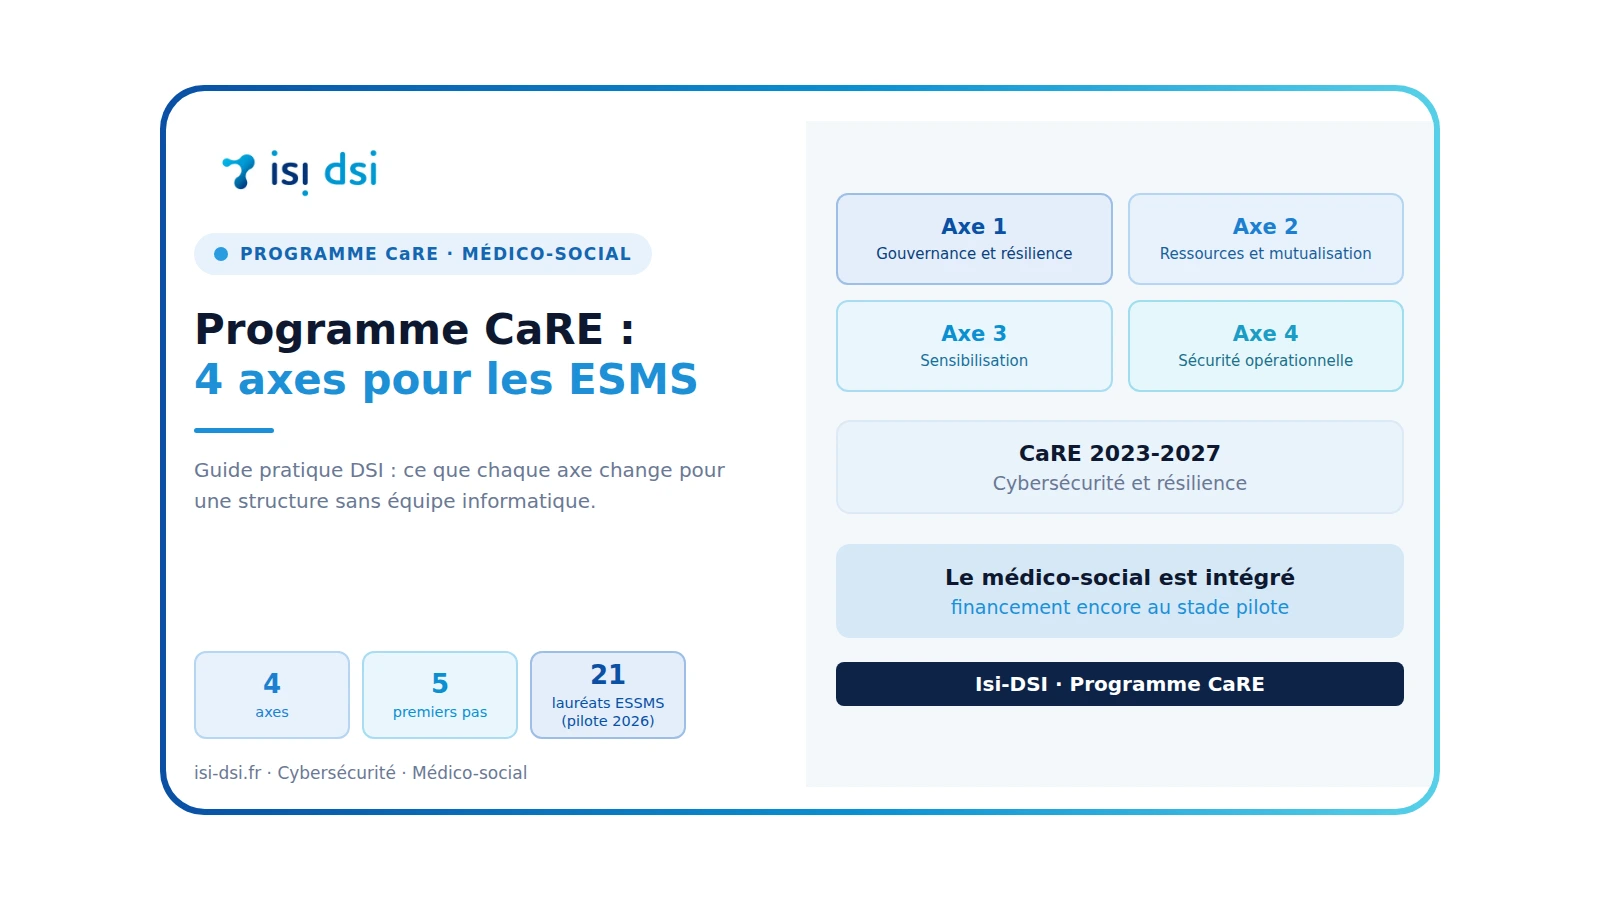
Oui. L'ANS indique que le médico-social est pleinement intégré au programme CaRE. En revanche, les financements dédiés aux ESMS en sont encore au stade pilote.
Un appel à projets réservé aux établissements et services sociaux et médico-sociaux (ESSMS) a été publié le 31 mars 2026. Les candidatures étaient ouvertes du 11 mai au 4 juin 2026, et l'ANS a retenu 21 lauréats en juillet 2026.
Cette phase exploratoire propose trois parcours selon la maturité cyber de départ. Elle doit préparer une éventuelle généralisation, qui n'a pas été annoncée à ce jour.
Ce qu'il faut retenir
Aujourd'hui, la plupart des ESMS ne bénéficient pas d'un financement CaRE. Mais la méthode CaRE et ses outils sont accessibles à tous, et le pilote donne une idée précise de ce qui sera attendu.
Les 4 axes du programme CaRE vus depuis le médico-social
CaRE s'organise autour de quatre axes : gouvernance et résilience, ressources et mutualisation, sensibilisation, sécurité opérationnelle. Voici ce que chacun signifie concrètement pour une structure médico-sociale.
Axe 1. Gouvernance et résilience
Cet axe consiste à savoir qui décide et qui agit en matière de cybersécurité. Dans un ESMS, cela se traduit par un correspondant sécurité désigné, une politique de sécurité du SI (PSSI) écrite et une direction impliquée. Les questions à se poser : qui est alerté en premier en cas d'incident ? Qui décide d'arrêter un serveur ? Qui informe l'ARS et les familles ?
Axe 2. Ressources et mutualisation
Cet axe répond à la pénurie de compétences informatiques. Peu d'ESMS peuvent recruter un profil sécurité à temps plein. La réponse passe par la mutualisation : entre établissements d'un même organisme gestionnaire, avec les centres régionaux de ressources cybersécurité (CRRC), ou grâce à la mutualisation et la coopération SI.
Axe 3. Sensibilisation
Un clic sur un lien piégé ou un mot de passe partagé suffit à ouvrir une brèche. Cet axe vise donc à former régulièrement tous les professionnels, y compris ceux qui utilisent peu l'informatique.
Axe 4. Sécurité opérationnelle
Cet axe regroupe les mesures techniques : sauvegardes, mises à jour, gestion des accès, préparation au mode dégradé. Il se décline en domaines de financement, dont l'appel à projets ESSMS. Pour s'y préparer, l'ANS propose un kit d'exercice de crise cyber adapté aux ESMS, utilisable sans expert en cybersécurité en interne. Notre article Rançongiciel : que faire dans les 72 premières heures détaille les réflexes à avoir en cas d'attaque.
Programme CaRE et médico-social en un coup d'œil
| Axe | Ce que ça signifie pour un ESMS | Premier geste |
|---|---|---|
| Gouvernance et résilience | Savoir qui décide et qui agit en cas d'incident | Désigner un correspondant sécurité |
| Ressources et mutualisation | Pallier l'absence de compétences internes | Contacter le CRRC de sa région |
| Sensibilisation | Former tous les professionnels | Planifier une première session |
| Sécurité opérationnelle | Sauvegardes, mises à jour, mode dégradé | Tester une restauration de sauvegarde |
Programme CaRE en médico-social : par où commencer sans DSI ?
Le point de départ est de mesurer sa maturité, puis de traiter les fondamentaux. Les prérequis du pilote ESSMS donnent une feuille de route claire.
Étape 1. Désigner un correspondant sécurité
C'est un objectif obligatoire des trois parcours du pilote. Ce correspondant n'a pas besoin d'être un expert : il centralise les alertes et fait le lien avec la direction.
Étape 2. Mesurer sa maturité
Le pilote exigeait un diagnostic via l'outil OPSSIMS, validé avec le CRRC ou le GRADeS de sa région. Un diagnostic SI et une feuille de route permettent aussi de prioriser les chantiers.
Étape 3. Se rapprocher de son CRRC
Formaliser un partenariat avec le centre régional fait aussi partie des objectifs obligatoires du pilote.
Étape 4. Sensibiliser les équipes
Troisième objectif obligatoire, accessible avec peu de moyens.
Étape 5. Tester ses sauvegardes et son mode dégradé
Un exercice de crise révèle vite ce qui manque : une sauvegarde jamais restaurée, une procédure papier introuvable, un numéro d'astreinte périmé.
Comment Isi-DSI accompagne le médico-social face au programme CaRE
Isi-DSI met à disposition un DSI ou RSI en temps partagé pour les structures sanitaires, médico-sociales et associatives. Pour les petites structures, l'offre DSI et AMOA à la demande permet d'avancer sans recrutement. Découvrez aussi notre accompagnement des établissements de santé et ESMS.
Nos équipes ont réalisé des diagnostics SI pour SAGESS, Vivre et Devenir, La Roche et l'ADSEA01, et assurent une mission de DSI partagé pour Messidor, GRIM, La Roche, Prado, l'ADSEA01 et Aller Plus Haut.
Questions fréquentes sur le programme CaRE et le médico-social
Que signifie CaRE ?
CaRE signifie Cybersécurité accélération et Résilience des Établissements. C'est un programme national copiloté par la DNS et l'ANS sur la période 2023-2027.
Le programme CaRE finance-t-il le médico-social ?
Pas de façon générale pour l'instant. Un appel à projets pilote a retenu 21 structures en 2026. Une généralisation est envisagée mais n'a pas été annoncée à ce jour.
Quels sont les 4 axes du programme CaRE pour le médico-social ?
Gouvernance et résilience, ressources et mutualisation, sensibilisation, sécurité opérationnelle.
Qu'est-ce qu'un CRRC ?
Un centre régional de ressources cybersécurité. Il accompagne les structures de santé et médico-sociales de sa région, notamment en cas d'incident.
Par quoi commencer sans équipe informatique ?
Désigner un correspondant sécurité, mesurer sa maturité, contacter son CRRC et sensibiliser les équipes. Un DSI ou RSI partagé peut porter ces chantiers.
Où en est votre structure médico-sociale face au programme CaRE ?
Un diagnostic SI fait le point sur vos priorités : gouvernance, sauvegardes, accès, sensibilisation. Vous repartez avec une feuille de route claire.
Découvrir le diagnostic SISources : ANS, programme CaRE ; GRADeS Centre-Val de Loire, appel à projet cybersécurité ESSMS ; ANS, webinaire exercice de crise en médico-social, 17 mars 2026.