
Une attaque par rançongiciel ne prévient pas. Un matin, les fichiers deviennent illisibles, un message de demande de rançon s’affiche et les téléphones se mettent à sonner. À cet instant précis, la DSI n’a pas le temps de réfléchir : elle doit agir dans le bon ordre. Voici un plan des 72 premières heures, pensé pour les structures de santé, médico-sociales, associatives et publiques, afin de réagir sans improviser.
Attaque par rançongiciel : pourquoi les 72 premières heures décident de tout
En effet, les premières décisions limitent ou aggravent les dégâts. Une machine éteinte trop tôt fait perdre des preuves. À l’inverse, une machine laissée connectée propage l’attaque. Par ailleurs, plusieurs obligations de déclaration courent dès la découverte de l’incident, et la direction attend des réponses claires.
C’est pourquoi un plan écrit, lu à l’avance par quelques personnes, vaut mieux qu’une bonne volonté le jour J. Autrement dit, la préparation fait gagner des heures au moment où elles comptent.
Avant une attaque par rançongiciel : trois préparatifs qui changent tout
- Une fiche réflexe imprimée. Si le système d’information est à l’arrêt, personne ne pourra ouvrir le document stocké sur le serveur.
- Un annuaire de crise hors du SI. Il réunit les numéros de la direction, des prestataires, de l’assureur et des personnes qui savent restaurer, et il se conserve sur papier ou sur un téléphone.
- Des rôles désignés. Une personne pilote, une autre communique, une troisième trace les décisions. Ainsi, chacun sait ce qu’il doit faire.
Le plan contre une attaque par rançongiciel en un coup d’œil
| Période | Objectif | Actions clés |
|---|---|---|
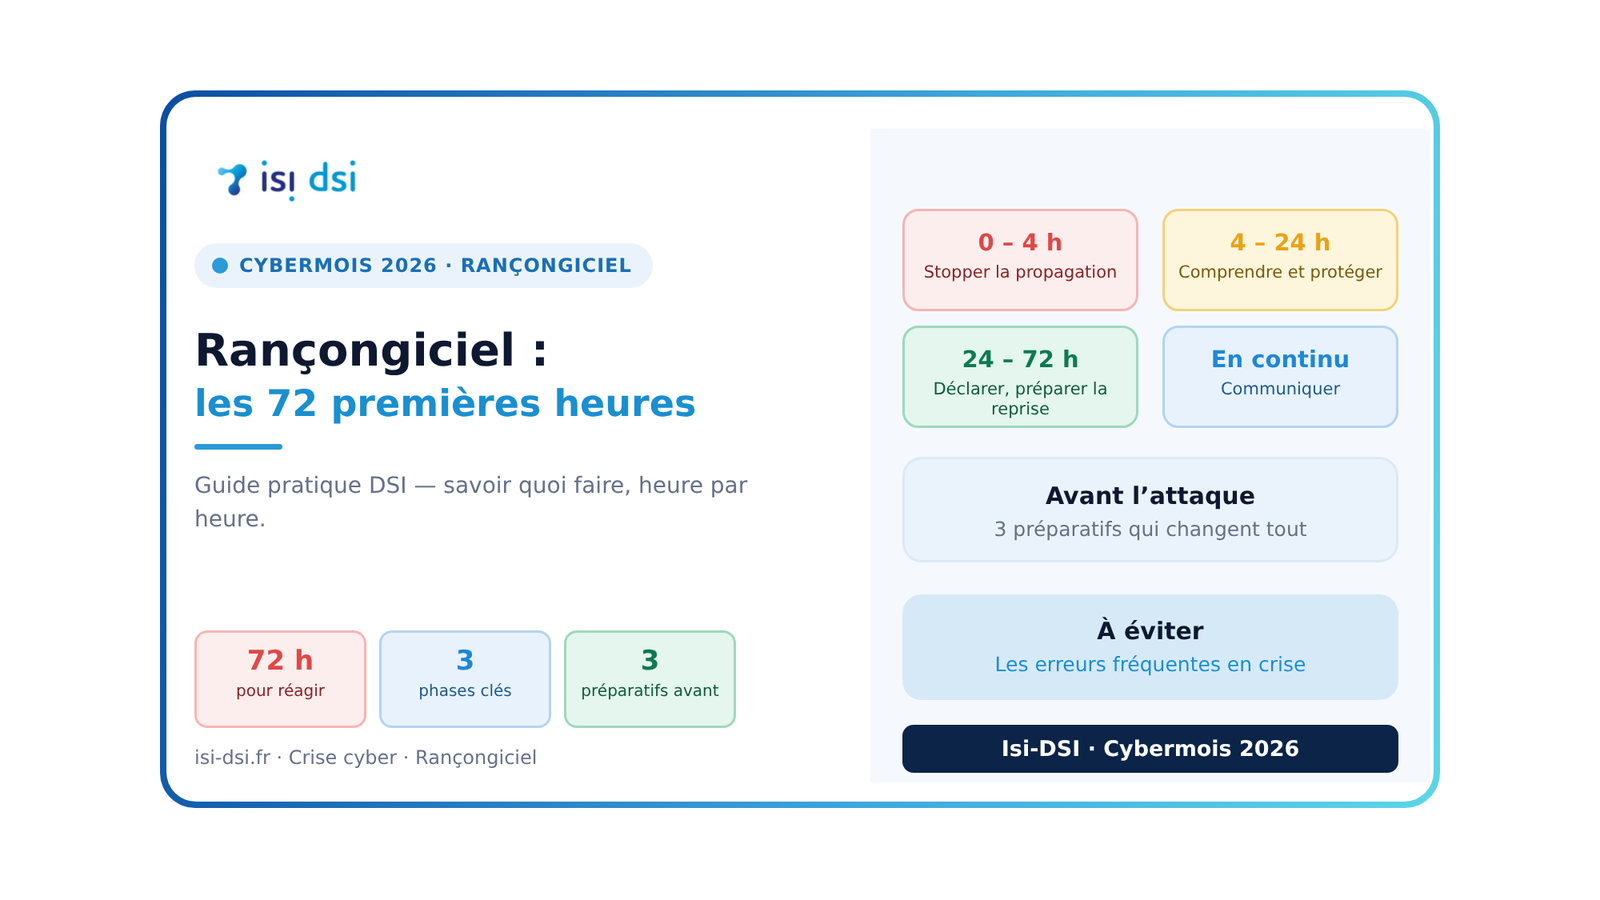
| 0 à 4 heures | Stopper la propagation | Isoler les machines touchées, alerter la direction, réunir la cellule de crise |
| 4 à 24 heures | Comprendre et protéger | Qualifier l’attaque, prévenir assureur et prestataires, vérifier l’état des sauvegardes |
| 24 à 72 heures | Déclarer et préparer la reprise | Déposer plainte, notifier les autorités concernées, planifier la remise en service par priorité |
De 0 à 4 heures : stopper la propagation
Dès les premiers signes, la priorité consiste à empêcher l’attaque de s’étendre. Pour cela, déconnectez du réseau les machines touchées, en débranchant le câble ou en coupant le Wi-Fi. En revanche, évitez de les réinstaller ou de les formater, car elles contiennent des éléments utiles à l’analyse.
- Isolez les postes et les serveurs concernés du réseau.
- Alertez la direction et réunissez la cellule de crise, par téléphone si la messagerie ne fonctionne plus.
- Notez l’heure, les symptômes et chaque décision prise. Cette trace servira aux déclarations et à l’assurance.
- Coupez les accès à distance et les connexions avec les prestataires, le temps de comprendre.
De 4 à 24 heures : comprendre et protéger
Ensuite, il faut qualifier l’attaque : quels systèmes sont touchés, quelles données sont concernées, et depuis quand l’intrus est présent ? Les experts de votre prestataire ou de votre assureur peuvent vous aider à répondre. Prévenez-les très tôt, car beaucoup de contrats d’assurance prévoient une assistance dès la déclaration.
De plus, vérifiez l’état de vos sauvegardes avant toute restauration. Si elles restent intactes, elles constituent votre meilleure voie de reprise. Pour savoir comment les tester, lisez notre article sur la sauvegarde informatique et le test de restauration. Enfin, changez les mots de passe des comptes à privilèges depuis une machine saine, jamais depuis un poste suspect.
De 24 à 72 heures : déclarer et préparer la reprise
Cette période rassemble les obligations et les premières décisions de reprise. Voici les démarches à examiner avec votre direction, car elles varient selon votre statut et vos données.
- Le dépôt de plainte, utile pour l’enquête et souvent demandé par les assureurs.
- La notification à la CNIL, lorsque des données personnelles sont concernées : le RGPD prévoit un délai de 72 heures après la prise de connaissance de la violation.
- Le signalement de l’incident aux autorités sanitaires, obligatoire pour les établissements de santé et médico-sociaux, via le portail de signalement des événements sanitaires indésirables. Le CERT Santé peut aussi vous appuyer. Vérifiez les modalités auprès de votre agence régionale de santé.
- L’information des personnes concernées, lorsque le risque pour elles est élevé.
Parallèlement, préparez la remise en service par ordre de priorité. Commencez par les services indispensables à l’activité, comme la messagerie, le dossier de l’usager ou la paie. Les autorités recommandent par ailleurs de ne pas payer la rançon, car le paiement ne garantit ni la restitution des données ni l’absence de nouvelle attaque.
Communiquer pendant la crise
Une crise cyber se joue aussi sur le terrain de la communication. Par conséquent, désignez une seule personne chargée de parler aux équipes, aux familles, aux partenaires et, si nécessaire, aux médias. Utilisez un canal qui ne dépend pas du système touché, par exemple des téléphones, des SMS ou une adresse de messagerie extérieure. Enfin, restez factuel : indiquez ce que vous savez, ce que vous ignorez encore et quand vous donnerez la prochaine nouvelle.
Les erreurs à éviter face à une attaque par rançongiciel
- Tout éteindre ou tout réinstaller dans la précipitation, au risque de perdre les preuves.
- Négocier ou payer seul, sans l’avis de la direction, de l’assureur et des autorités.
- Communiquer par la messagerie compromise, que l’attaquant peut lire.
- Restaurer trop vite, sans avoir compris comment l’intrus est entré, au risque de subir une seconde attaque.
- Oublier de consigner les décisions, alors que les déclarations et l’assurance les réclameront.
Pour renforcer votre préparation, consultez aussi notre veille réglementaire DSI, qui présente les textes touchant à la gestion des incidents, et notre article sur l’appel d’offres pour un prestataire informatique, utile pour prévoir l’assistance en cas de crise dans vos contrats.
Conclusion : préparer maintenant, réagir mieux demain
Une attaque par rançongiciel reste une épreuve, mais elle devient plus maîtrisable avec un plan simple, des rôles clairs et un annuaire de crise à portée de main. Ainsi, vous gagnez des heures précieuses et vous protégez vos équipes. Dès cette semaine, imprimez votre fiche réflexe et organisez un court exercice avec votre direction.
Votre fiche réflexe cyber est-elle prête ?
Un référent Isi-DSI vous aide à rédiger votre plan de réaction et à l’éprouver avec votre direction par un exercice court.
Préparer mon plan avec Isi-DSI