
Dans un service de soins, chaque seconde compte. Pourtant, les soignants jonglent avec de multiples applications, et donc avec de multiples mots de passe. Le SSO et MFA répondent à ce double enjeu : simplifier la connexion tout en la rendant plus sûre. Encore faut-il les déployer sans bloquer les équipes. Voici une démarche en quatre étapes pour y parvenir, adaptée aux établissements de santé et aux structures médico-sociales.
SSO et MFA : deux notions complémentaires
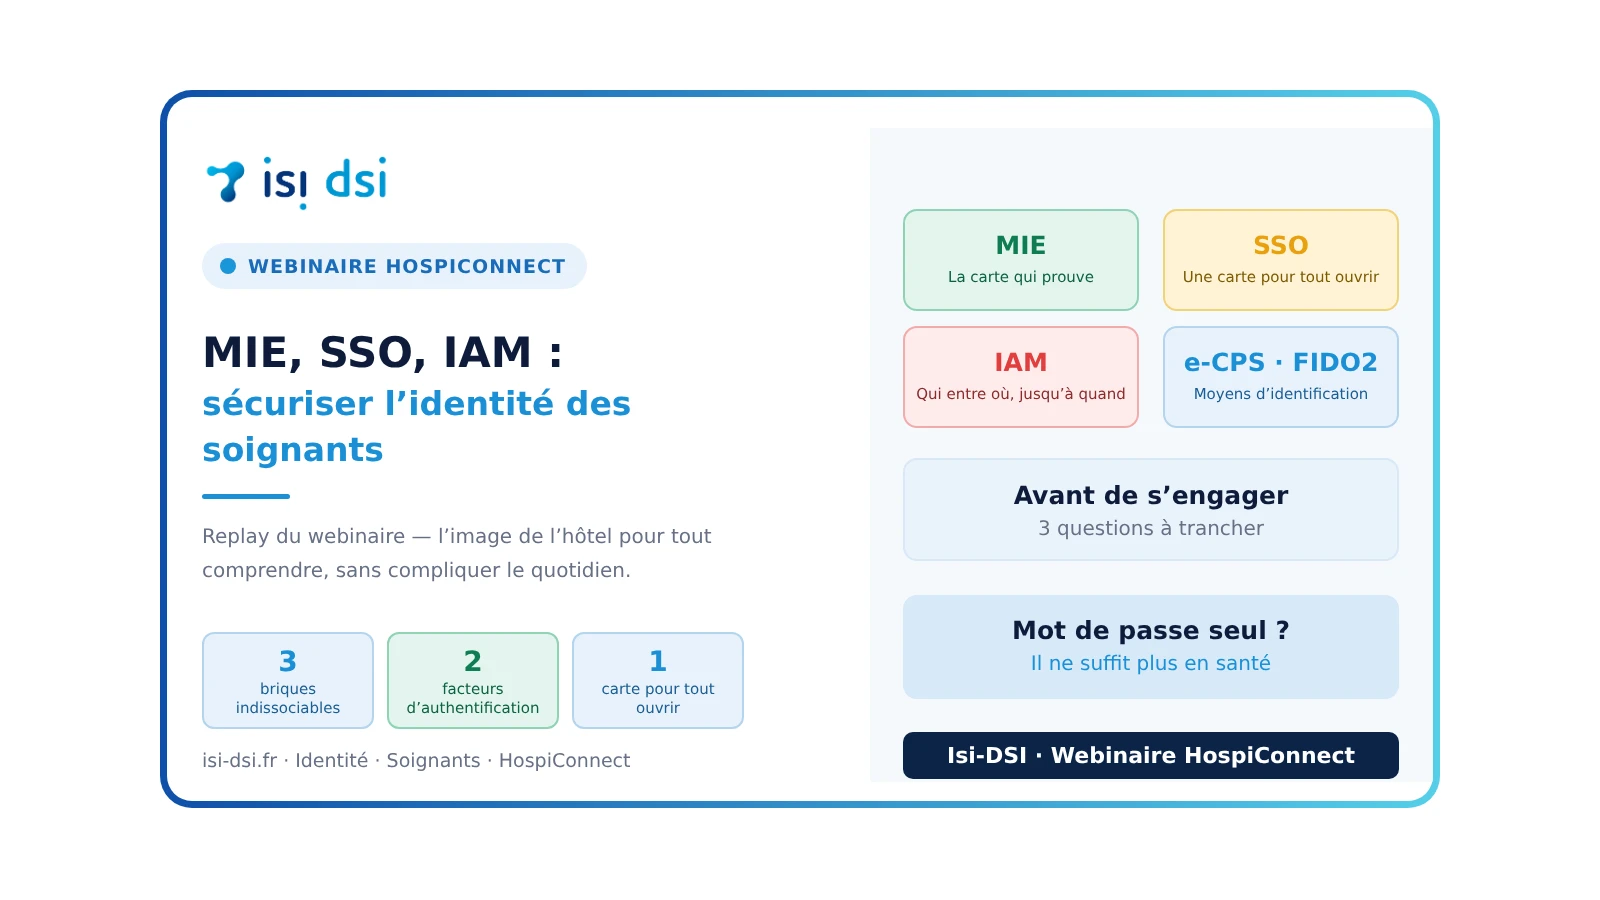
Le SSO, ou authentification unique, permet de se connecter une seule fois pour accéder à plusieurs applications. Le MFA, ou authentification multifacteur, ajoute une seconde preuve d’identité, par exemple une application sur téléphone, une clé de sécurité ou un badge.
Ainsi, le SSO réduit le nombre de mots de passe à retenir, tandis que le MFA renforce la vérification de l’identité. De plus, les deux se complètent : en réduisant les mots de passe, on facilite l’adoption, et en ajoutant un second facteur, on protège l’accès unique.
Pourquoi la santé ne se déploie pas comme un bureau classique
En effet, plusieurs réalités du terrain compliquent le déploiement. En effet, les postes sont souvent partagés entre plusieurs professionnels. Les urgences ne tolèrent aucun blocage. De plus, certaines applications anciennes ne savent pas gérer l’authentification unique, et les gants ou la charge de travail rendent certains gestes difficiles.
C’est pourquoi une démarche réussie part du terrain, et non de l’outil. Autrement dit, il faut d’abord comprendre comment travaillent les soignants, puis choisir la technique qui s’y adapte.
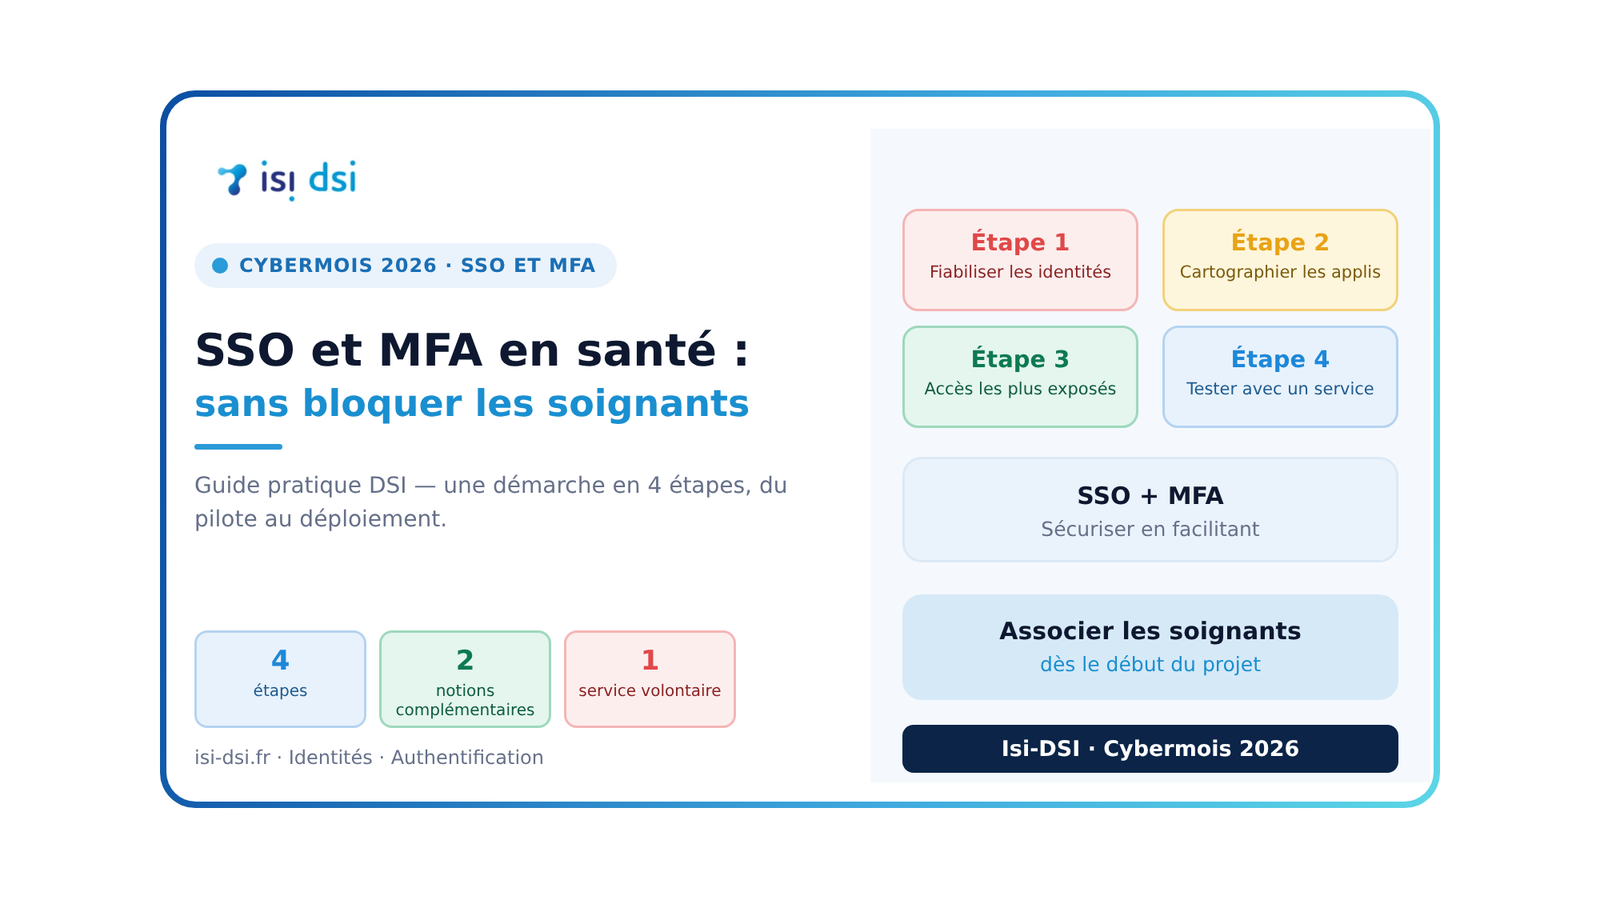
La démarche SSO et MFA en 4 étapes
Étape 1. Fiabiliser les identités
De plus, avant tout, assurez-vous que chaque personne possède un compte nominatif, rattaché à une fiche à jour. En effet, un SSO construit sur un annuaire désordonné reproduit simplement le désordre. Réglez donc d’abord les comptes partagés et les départs non traités, comme nous l’expliquions dans notre article sur la gestion des comptes utilisateurs.
Étape 2. Cartographier les applications
Listez ensuite les applications utilisées, en précisant pour chacune si elle accepte l’authentification unique. En effet, concrètement, interrogez vos éditeurs sur les standards pris en charge. Cette cartographie révèle les applications faciles à raccorder et celles qui demanderont une solution particulière.
Étape 3. Commencer par les accès les plus exposés
Par ailleurs, il vaut mieux déployer le MFA par vagues. Commencez par les administrateurs, la messagerie et les accès à distance, car ils représentent les portes d’entrée les plus convoitées. Étendez ensuite aux applications contenant des données de santé, puis aux postes de soins.
Étape 4. Tester avec un service volontaire
Enfin, choisissez un service motivé pour un pilote de quelques semaines. Recueillez ses retours, ajustez les réglages et préparez des consignes simples avant de généraliser. Par conséquent, vous évitez les mauvaises surprises à grande échelle.
SSO et MFA : choisir les bons facteurs d’authentification
Ensuite, aucune solution ne convient à tous les contextes. Le tableau suivant présente quelques pistes à étudier avec les équipes.
| Contexte | Piste possible | Point de vigilance |
|---|---|---|
| Bureau ou télétravail | Application d’authentification sur téléphone | Prévoir une solution pour les personnes sans téléphone professionnel |
| Poste de soins partagé | Badge ou carte professionnelle avec ouverture de session rapide | Former aux gestes de déconnexion en fin d’usage |
| Accès d’administration | Clé de sécurité physique | Prévoir une clé de secours conservée en lieu sûr |
| Accès à distance | Application d’authentification, jamais le mot de passe seul | Vérifier la compatibilité avec les applications métier |
Par ailleurs, les dispositifs d’identification propres à la e-santé, comme la carte CPS ou l’e-CPS, peuvent entrer dans la réflexion. De plus, notre guide HospiConnect pour piloter votre SI hospitalier replace ces sujets dans le cadre plus large du programme, et la page HospiConnect d’Isi-APP présente la démarche côté plateforme.
Les pièges à éviter pour un projet SSO et MFA
- Tout déployer en une seule fois : un incident touche alors tous les services en même temps.
- Oublier le mode dégradé : que faire si le service d’authentification tombe pendant une urgence ? Ainsi, prévoyez une procédure et des comptes de secours protégés.
- Négliger les postes partagés : une solution pensée pour un bureau ne convient pas à un poste de soins.
- Imposer sans expliquer : si les équipes ne voient pas l’intérêt, elles contournent la règle.
- Ne pas former : un guide d’une page et un référent par service suffisent souvent à éviter les blocages.
Associer les soignants dès le début
Un projet d’accès réussit lorsque les professionnels le portent. C’est pourquoi vous devez les associer dès le départ : un soignant référent, un cadre de santé et un représentant de la direction suffisent pour une première équipe projet. De plus, mesurez le temps de connexion avant et après le déploiement. En outre, un gain visible, même modeste, convainc plus que de longs discours.
Un bon indicateur
Mesurez le temps nécessaire pour ouvrir sa session et accéder au dossier de l’usager, avant puis après le projet. En effet, si ce temps diminue, vous tenez votre meilleure preuve de réussite.
Conclusion : SSO et MFA, sécuriser en facilitant
Le SSO et MFA ne s’opposent pas à la fluidité des soins : bien conçus, ils la servent. En fiabilisant d’abord les identités, en procédant par vagues et en associant les soignants, vous réduisez les risques sans alourdir le quotidien des équipes. De plus, dès aujourd’hui, vous pouvez dresser la liste de vos applications et repérer celles qui acceptent l’authentification unique.
Un projet SSO ou MFA dans votre établissement ?
Par ailleurs, un référent Isi-DSI vous aide à cadrer la démarche, à choisir les bons facteurs d’authentification et à conduire le changement avec les équipes de soins.
Échanger sur mon projet avec Isi-DSI