
Éditeur de logiciel, infogérant, hébergeur, installateur de copieurs : votre système d’information repose sur de nombreux partenaires. Or, la plupart d’entre eux disposent d’un accès pour intervenir. La question de l’accès des prestataires se pose donc à chaque structure, qu’elle soit grande ou petite. Savez-vous aujourd’hui qui peut se connecter, avec quel compte, et jusqu’à quand ? Voici comment reprendre la main sans freiner les projets.
Pourquoi l’accès des prestataires mérite votre attention
En effet, un prestataire reçoit souvent des droits étendus pour travailler vite. Cependant, ses propres systèmes échappent à votre contrôle. Par conséquent, un incident chez un partenaire peut atteindre votre structure par un accès légitime, sans que personne ne s’en aperçoive.
De plus, les accès accordés pour un projet restent fréquemment ouverts après sa fin. Autrement dit, vous construisez sans le vouloir une liste de portes d’entrée que personne ne surveille.
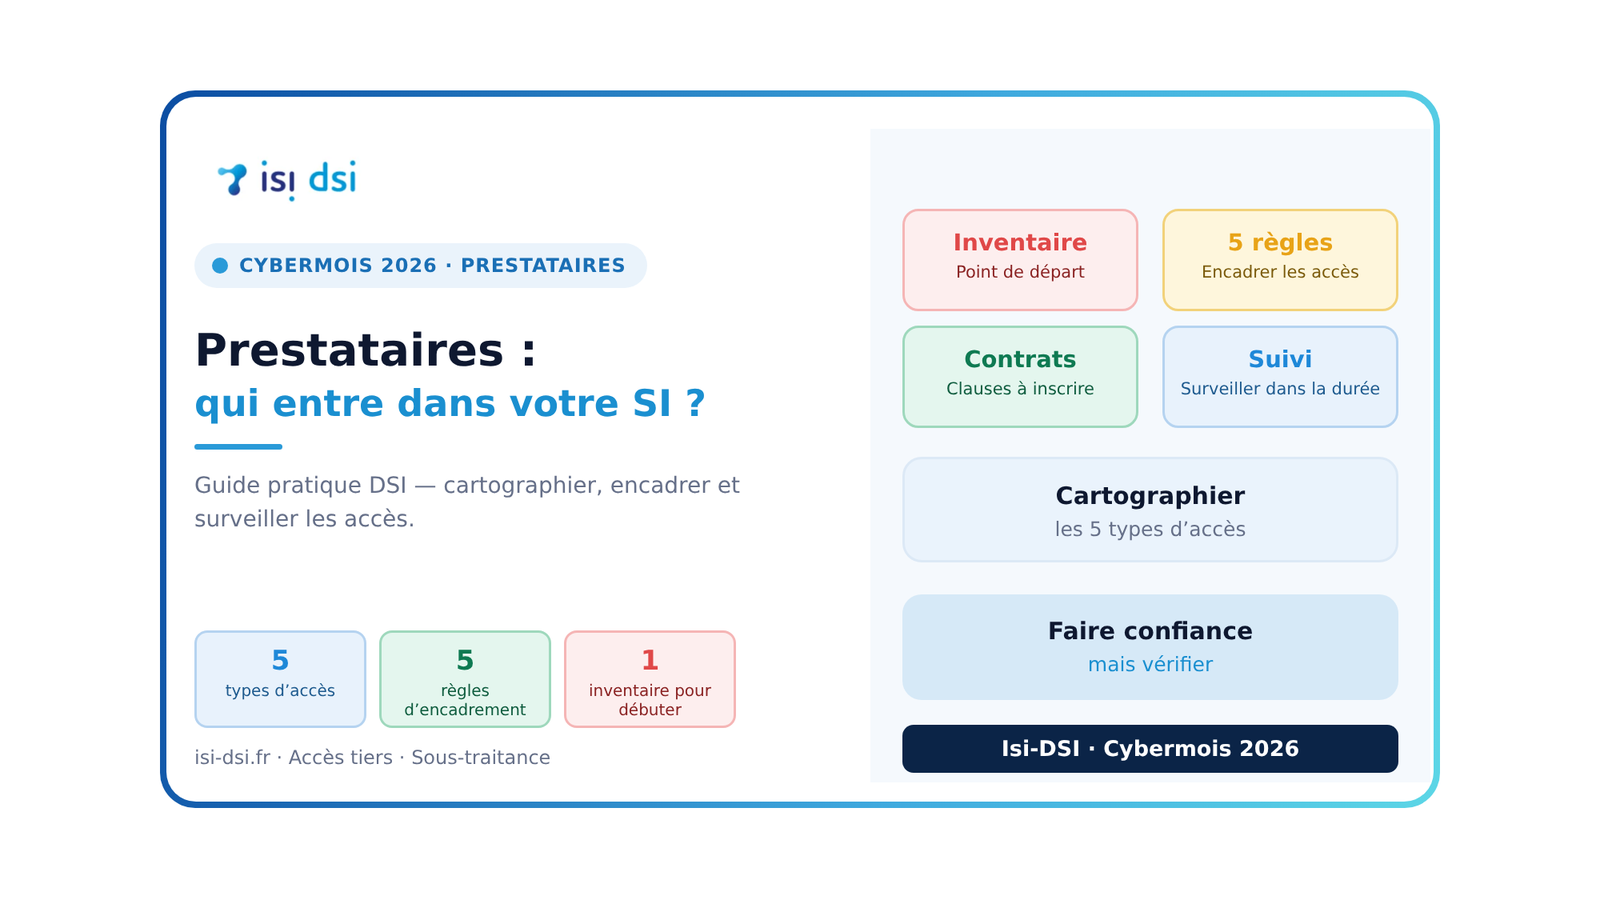
Les 5 types d’accès des prestataires à cartographier
- Les éditeurs de logiciels métier, qui se connectent à distance pour la maintenance ou le dépannage.
- Les prestataires informatiques ou l’infogérant, dotés de comptes d’administration.
- Les hébergeurs et les services en ligne, qui stockent ou traitent vos données.
- Les équipements connectés, comme les copieurs, la gestion technique du bâtiment ou le matériel biomédical, souvent suivis à distance par leur fabricant.
- Les consultants et les auditeurs temporaires, qui reçoivent un accès le temps d’une mission.
Faire l’inventaire : le point de départ
En effet, avant d’imposer la moindre règle, dressez la liste de ce qui existe. Concrètement, un simple tableau suffit pour une première version. De plus, demandez-le à vos équipes, aux services achats et à vos prestataires eux-mêmes.
| Prestataire | Type d’accès | Données concernées | Compte utilisé | Fin d’accès prévue |
|---|---|---|---|---|
| Éditeur du logiciel métier | Prise en main à distance | Dossiers des usagers | Compte nominatif | À la fin du contrat |
| Prestataire informatique | Administration des serveurs | Ensemble du SI | Compte à privilèges | À confirmer |
| Fabricant de copieurs | Supervision à distance | Aucune donnée sensible | Compte technique | À la fin du contrat |
Cet exemple est fictif, mais il montre l’essentiel : pour chaque accès, vous connaissez la raison, la personne responsable et la date de fin. Ainsi, les accès sans propriétaire ressortent immédiatement.
Les 5 règles pour encadrer les accès des prestataires
- Un compte nominatif par intervenant. Vous savez ainsi qui a fait quoi, et vous coupez l’accès d’une personne sans toucher aux autres.
- Des droits limités au strict nécessaire. Un éditeur de logiciel n’a pas besoin d’accéder à toute la messagerie.
- Une durée définie. Un accès s’ouvre pour une mission, puis se ferme, sauf renouvellement justifié.
- Une double vérification obligatoire. L’authentification multifacteur protège aussi les accès à distance des intervenants extérieurs.
- Une traçabilité réelle. Les connexions et les actions s’enregistrent dans des journaux consultables en cas de doute.
Par ailleurs, centralisez la manière dont les prestataires se connectent. En effet, un seul outil de prise en main à distance, validé par vos soins, vaut mieux que cinq outils choisis par chaque fournisseur.
Les clauses à inscrire dans les contrats
De plus, la technique ne suffit pas : le contrat fixe aussi les règles du jeu. Ainsi, lors d’un renouvellement ou d’un nouvel achat, vérifiez que les points suivants figurent noir sur blanc.
- La protection des données personnelles, avec les engagements du sous-traitant prévus par le RGPD.
- L’obligation de vous prévenir en cas d’incident, dans un délai précis.
- La liste des sous-traitants ultérieurs qui peuvent intervenir sur vos données.
- La possibilité d’auditer ou, à défaut, de recevoir des preuves de sécurité.
- La réversibilité, c’est-à-dire la restitution de vos données et la fermeture des accès à la fin du contrat.
- Les tests de sauvegarde et de restauration, avec des délais engagés.
Par ailleurs, pour aller plus loin, notre article sur l’appel d’offres pour un prestataire informatique détaille comment intégrer ces exigences dès la consultation. De plus, la directive NIS 2 inclut la sécurité de la chaîne d’approvisionnement parmi ses axes de gestion des risques, comme le rappelle notre veille réglementaire DSI.
Surveiller les accès des prestataires dans la durée
D’ailleurs, un accès bien encadré le jour de la signature peut dériver au fil des mois. C’est pourquoi une revue trimestrielle reste indispensable. Ensuite, pendant cette revue, confirmez que chaque accès est toujours justifié, que les intervenants sont encore en poste chez le prestataire et que les droits correspondent à la mission du moment. Par ailleurs, les comptes des intervenants extérieurs relèvent aussi de la gestion des comptes utilisateurs.
De plus, un réflexe simple
Ensuite, lorsqu’un contrat se termine, ajoutez à la liste de clôture la fermeture des accès du prestataire, au même titre que la restitution du matériel.
Par où commencer ce mois-ci
- Dressez la liste de vos dix principaux prestataires et de leurs accès.
- Repérez ceux qui utilisent un compte partagé ou à privilèges.
- Activez la double vérification sur les accès à distance les plus sensibles.
- Fixez une date de fin à tous les accès qui n’en ont pas.
- Planifiez la première revue trimestrielle.
Conclusion : faire confiance, mais vérifier
Ainsi, vos prestataires restent des alliés précieux. Pourtant, leur accorder un accès sans cadre revient à confier un double des clés sans en connaître le nombre. Surtout, en cartographiant les accès des prestataires, en appliquant cinq règles simples et en vous appuyant sur vos contrats, vous protégez votre système d’information sans ralentir vos projets.
Par ailleurs, vos prestataires ont-ils trop de clés ?
En outre, un référent Isi-DSI vous aide à dresser l’inventaire de vos accès et à renforcer vos contrats, de manière proportionnée à votre structure.
Faire le point avec Isi-DSI