
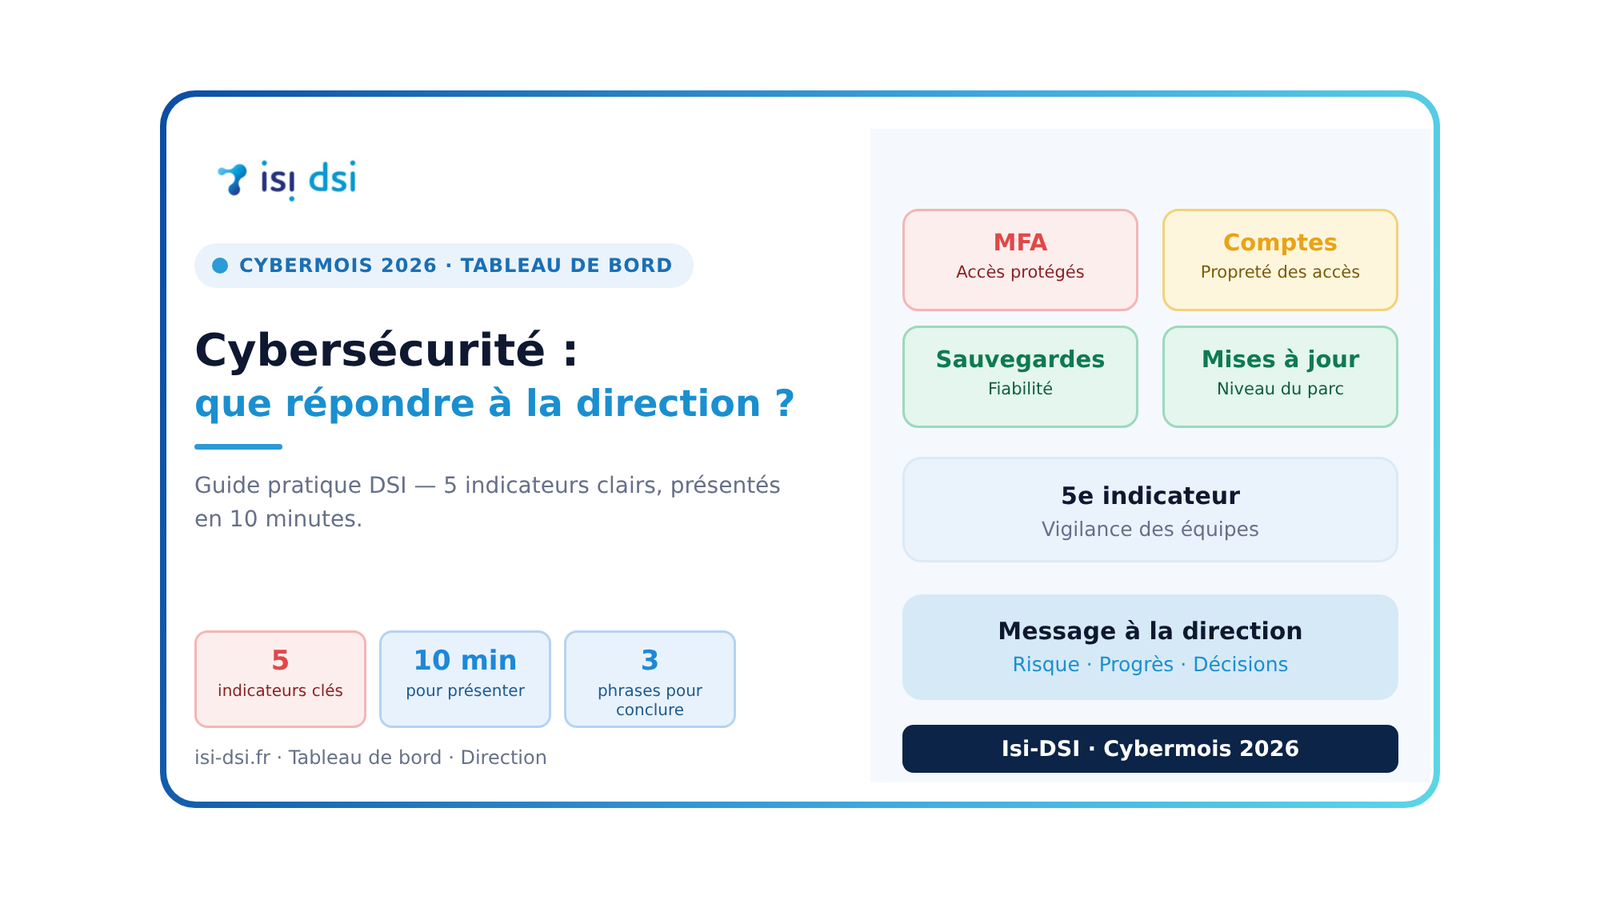

« Où en sommes-nous sur la cybersécurité ? » Cette question arrive tôt ou tard en comité de direction, souvent sans prévenir. Sans tableau de bord cybersécurité, la réponse tourne vite à l’inventaire technique que personne n’écoute. Or, une direction attend autre chose : une vision claire du risque, des progrès réalisés et des décisions à prendre. Voici comment la lui donner en dix minutes, même sans équipe sécurité dédiée.
Pourquoi un tableau de bord cybersécurité parle mieux à une direction
En effet, la cybersécurité se présente souvent comme une liste de sujets techniques : correctifs, antivirus, pare-feu, mots de passe. Pourtant, une direction ne raisonne pas ainsi. Elle pense en continuité d’activité, en responsabilité et en confiance des personnes accompagnées. En effet, dans une structure de santé ou médico-sociale, la question devient très concrète : pourrons-nous continuer à accueillir, soigner et facturer si le système d’information s’arrête ?
C’est pourquoi un bon tableau de bord cybersécurité ne mesure pas des outils. Il mesure des risques que la direction comprend. De plus, autrement dit, chaque indicateur doit répondre à une question simple : qu’est-ce que cela change pour l’activité ?
Les 5 indicateurs d’un tableau de bord cybersécurité utile
Cinq indicateurs suffisent pour démarrer. De plus, ils restent mesurables sans équipe sécurité dédiée, avec les outils d’administration que vous utilisez déjà.
1. La protection des accès par authentification multifacteur
Par ailleurs, cet indicateur mesure la part des comptes protégés par une double vérification, en commençant par les administrateurs et la messagerie. En effet, un mot de passe volé reste une porte d’entrée fréquente. Ainsi, la question posée à la direction devient : si un mot de passe fuite demain, qu’est-ce qui empêche l’intrus d’entrer ?
Pour le mesurer, exportez depuis votre console d’administration la liste des comptes et l’état de leur double vérification. Ensuite, calculez le pourcentage de comptes protégés.
2. La propreté des comptes utilisateurs
Ensuite, cet indicateur compare les comptes actifs avec les personnes réellement présentes. Par exemple, le compte d’un salarié parti depuis six mois reste une porte ouverte. Concrètement, vous comptez les comptes sans propriétaire identifié, les comptes partagés et les départs non traités.
En effet, pour le mesurer, croisez la liste des comptes avec celle que les ressources humaines tiennent à jour. Ainsi, l’écart donne immédiatement votre premier chiffre. Notre article sur la gestion des comptes utilisateurs détaille la méthode.
3. La fiabilité des sauvegardes
En outre, ne mesurez pas seulement la réussite des sauvegardes. Mesurez plutôt la date du dernier test de restauration réussi et le temps nécessaire pour redémarrer un service critique. Par conséquent, vous répondez à la question que se pose la direction après un incident : en combien de temps repart-on ? De plus, notre article sur la sauvegarde informatique explique comment réaliser ce test.
4. Le niveau de mise à jour
En effet, cet indicateur suit la part des postes et des serveurs qui reçoivent les correctifs critiques dans un délai fixé. Ce délai se définit avec la direction, selon le niveau de risque accepté. De plus, il montre clairement les équipements anciens qu’il faudra remplacer.
5. La vigilance des équipes
Enfin, les utilisateurs forment la première ligne de défense. De plus, vous pouvez suivre la participation aux actions de sensibilisation et le nombre de messages suspects signalés. Un nombre de signalements en hausse est plutôt bon signe, car il montre que les équipes osent alerter. Le Cybermois, avec par exemple le dispositif SensCyber de Cybermalveillance.gouv.fr, offre un bon point de départ pour lancer cette dynamique. Notre article sur la sensibilisation à la cybersécurité propose cinq formats concrets.
Le tableau de bord cybersécurité en un coup d’œil
| Indicateur | Ce qu’il mesure | La question de la direction | Rythme |
|---|---|---|---|
| Accès protégés | Part des comptes avec double vérification | « Un mot de passe volé suffit-il pour entrer ? » | Mensuel |
| Comptes à jour | Comptes actifs sans propriétaire ou sans présence réelle | « Qui a encore accès au système ? » | Trimestriel |
| Restauration testée | Date du dernier test et durée de remise en service | « En combien de temps repart-on ? » | Trimestriel |
| Correctifs appliqués | Part des équipements à jour dans le délai fixé | « Sommes-nous exposés à des failles connues ? » | Mensuel |
| Équipes vigilantes | Participation aux sensibilisations et signalements | « Nos équipes savent-elles réagir ? » | Trimestriel |
Comment présenter un tableau de bord cybersécurité en 10 minutes
Par ailleurs, un tableau de bord n’aide que s’il se lit vite. Voici donc une méthode simple pour le présenter en comité de direction.
- Affichez une seule page. Un feu tricolore (vert, orange, rouge) par indicateur suffit à lancer la discussion.
- Montrez l’évolution plutôt que la valeur seule. Par exemple, une direction comprend mieux « nous sommes passés de 40 % à 70 % » qu’un chiffre isolé.
- Traduisez chaque point rouge en impact pour l’activité, avec les mots du métier plutôt que ceux de l’informatique.
- Terminez par une décision à prendre : un budget, un arbitrage ou une priorité.
Un exemple de réponse en trois phrases
Par ailleurs, exemple fictif
« Nos accès sont protégés à 70 % et nous visons la totalité des administrateurs d’ici la fin de l’année. Ensuite, nous avons testé la restauration de notre application principale en deux heures, et les autres tests sont planifiés ce trimestre. Pour avancer, nous avons besoin d’une décision sur le remplacement de dix postes qui ne reçoivent plus de mises à jour. Ainsi, »
Sans équipe sécurité dédiée, par où commencer ?
Commencez petit. Choisissez deux indicateurs que vous pouvez mesurer en une semaine, par exemple les comptes à jour et la date du dernier test de restauration. Ensuite, ajoutez les autres au fil des trimestres. En revanche, évitez de viser dix indicateurs dès le premier comité, car vous risquez d’épuiser vos équipes et de perdre l’attention de la direction.
Les structures de taille modeste ont d’ailleurs intérêt à mutualiser certaines compétences. Ensuite, notre article sur la mutualisation du SI en ESMS explique comment s’organiser. Par ailleurs, la directive NIS 2, en cours de transposition en France, renforce l’intérêt de documenter régulièrement votre niveau de maîtrise des risques. En outre, notre article NIS 2 : votre structure est-elle concernée ? et notre veille réglementaire DSI font le point sur ce texte.
Les erreurs à éviter
- Multiplier les indicateurs : au-delà de sept, plus personne ne les lit.
- Mesurer ce qui est facile plutôt que ce qui compte : le nombre de messages bloqués, par exemple, dit peu de choses sur votre risque réel.
- Présenter le tableau une seule fois par an : un suivi trimestriel permet de montrer des progrès concrets.
- Employer du jargon : si la direction doit demander ce que signifie un terme, l’indicateur perd son utilité.
Conclusion : un tableau de bord cybersécurité pour répondre à la direction
Un tableau de bord cybersécurité clair transforme un sujet anxiogène en pilotage. De plus, il donne à la direction les éléments nécessaires pour arbitrer budgets et priorités. Ainsi, la prochaine fois que la question tombera, vous aurez une réponse prête, chiffrée et compréhensible.
En effet, besoin d’un regard extérieur pour construire votre premier tableau de bord ?
Un référent Isi-DSI vous aide à choisir vos indicateurs et à les présenter à votre direction, quelle que soit la taille de votre structure.
Prendre rendez-vous avec un référent Isi-DSI